Broj kibernetičkih incidenata u Hrvatskoj tijekom 2025. godine porastao je za gotovo 36 % u odnosu na prethodnu godinu. Prema podacima Nacionalnog CERT-a, zabilježeno je 1.513 incidenata, od kojih se gotovo svaki treći odnosio na phishing.
Što ovi podaci znače za hrvatska poduzeća, kako prepoznati sigurnosne rizike i koje su mogućnosti dostupne za jačanje kibernetičke otpornosti? Upravo su to bile neke od ključnih tema CyberMeetUpa održanog 5. studenoga 2026. godine u Osijeku.
Događanje je okupilo predstavnike poduzeća, stručnjake za kibernetičku sigurnost i lokalnu IT zajednicu, a održano je uz pokroviteljstvo Grada Osijeka te u suradnji Nacionalnog koordinacijskog središta za industriju, tehnologiju i istraživanja u području kibernetičke sigurnosti (NKS), Zavoda za sigurnost informacijskih sustava (ZSIS) i Osijek Software Cityja.
Više od 130 ugovorenih projekata za jačanje kibernetičke sigurnosti poduzeća
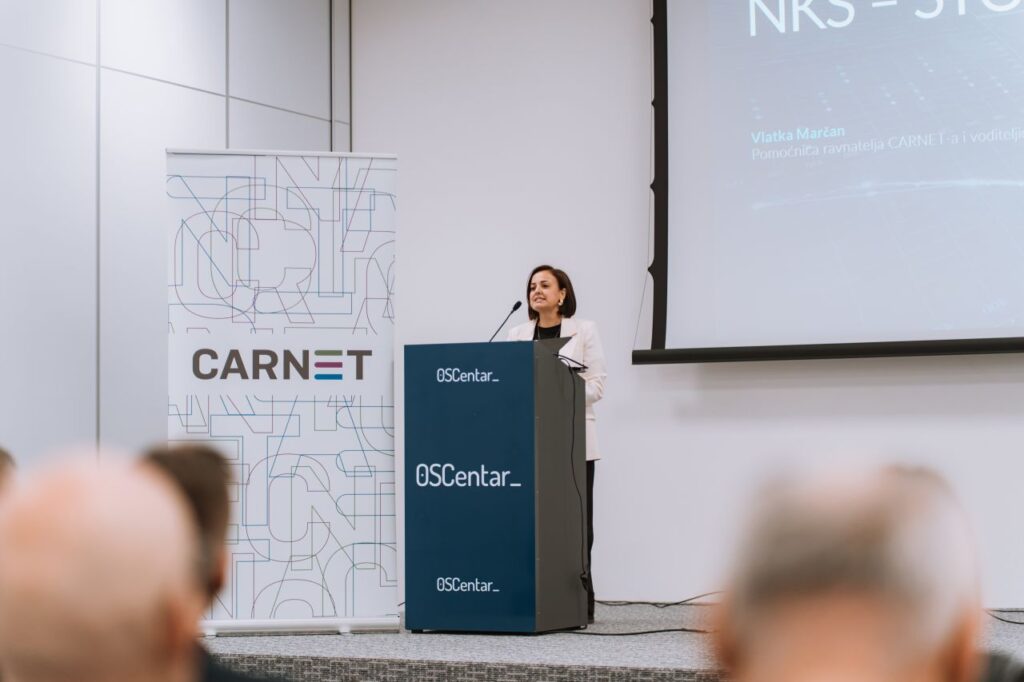
Vlatka Marčan, pomoćnica ravnatelja Hrvatske akademske i istraživačke mreže – CARNET za NKS, predstavila je aktivnosti usmjerene na jačanje kibernetičke sigurnosti hrvatskih poduzeća i mogućnosti financijske podrške.
Tijekom 2026. godine ugovoreno je više od 130 projekata malih i srednjih poduzeća usmjerenih na unaprjeđenje kibernetičke sigurnosti. Riječ je o podršci koja poduzećima omogućuje ulaganje u sigurnosne mjere, razvoj vlastitih kapaciteta i povećanje otpornosti na sve složenije kibernetičke prijetnje.
Na događanju je najavljen i novi poziv za financiranje, a poseban naglasak stavljen je na potrebe poduzeća kojima su takvi oblici podrške namijenjeni.
Sudionici su imali priliku izravno iznijeti izazove s kojima se susreću u poslovanju, postaviti pitanja i podijeliti iskustva iz prakse. Prikupljene informacije predstavljaju vrijedne smjernice za razmatranje potreba gospodarstva pri pripremi budućih programa financiranja i podrške.
Samoprocjena kibernetičke sigurnosti i sigurnosna certifikacija
Važan dio susreta bio je posvećen razumijevanju sigurnosnih rizika i zahtjeva koje organizacije trebaju uzeti u obzir pri uspostavi i unaprjeđenju svojih sigurnosnih sustava.
Stručnjaci Zavoda za sigurnost informacijskih sustava (ZSIS) predstavili su smjernice za samoprocjenu kibernetičke sigurnosti i pravila sigurnosne certifikacije.
Samoprocjena organizacijama omogućuje bolje razumijevanje postojeće razine sigurnosti, prepoznavanje područja koja zahtijevaju dodatnu pozornost te planiranje mjera za smanjenje rizika.
Uz tehničke mjere zaštite, razgovaralo se i o važnosti prepoznavanja kibernetičkih prijevara, ulozi ljudskog faktora te izazovima koje donosi sve šira primjena umjetne inteligencije.
Najavljeni besplatni edukacijski moduli za poduzetnike
Kibernetička sigurnost važan je dio svakodnevnog poslovanja, a njezino unaprjeđenje zahtijeva kontinuirano ulaganje u znanje i razumijevanje sigurnosnih rizika.
Tijekom CyberMeetUpa najavljeni su besplatni edukacijski moduli za poduzetnike, koji će biti dostupni putem javne platforme.
Ova aktivnost usmjerena je na povećanje dostupnosti znanja o kibernetičkoj sigurnosti te pružanje dodatne podrške poduzetnicima u prepoznavanju prijetnji i unaprjeđenju sigurnosti poslovanja.
Izravna komunikacija s poduzećima kao temelj buduće podrške
Osim predstavljanja aktualnih aktivnosti i planiranih mogućnosti financiranja, CyberMeetUp u Osijeku otvorio je prostor za razgovor o konkretnim potrebama hrvatskih poduzeća.
Njihova pitanja, iskustva i izazovi važni su za razumijevanje prepreka s kojima se organizacije susreću pri unaprjeđenju kibernetičke sigurnosti, osobito kada je riječ o dostupnosti stručnih znanja, financijskih sredstava i provedbi sigurnosnih zahtjeva.
Jedna od ključnih uloga NKS-a upravo je povezivanje relevantnih dionika, informiranje hrvatskih organizacija o dostupnim mogućnostima te pružanje podrške u jačanju njihove kibernetičke otpornosti.
Regionalna događanja poput CyberMeetUpa omogućuju da informacije o financiranju, sigurnosnim zahtjevima i dostupnim oblicima podrške dođu izravno do poduzeća i stručnjaka kojima su namijenjene.
NKS zahvaljuje svim sudionicima na aktivnom sudjelovanju i razmjeni iskustava, Gradu Osijeku na pokroviteljstvu te Zavodu za sigurnost informacijskih sustava i Osijek Software Cityju na suradnji u održavanju događanja.